
MTA-STS · TLS-RPT · hébergé en Suisse
Des e-mails vers votre domaine uniquement chiffrés – avec MTA-STS
MTA-STS (RFC 8461) exige des autres serveurs de messagerie qu’ils livrent les e-mails destinés à votre domaine uniquement de manière chiffrée et uniquement à vos vrais serveurs. igs.ch héberge la politique pour vous : vous créez trois entrées DNS, igs.ch s’occupe du reste.
Commencer gratuitement En savoir plus sur igs.ch
Le problème : le chiffrement des e-mails est facultatif
Les serveurs de messagerie chiffrent la livraison avec STARTTLS – mais seulement si les deux côtés le font. Un attaquant sur le réseau peut supprimer l’offre de chiffrement (rétrogradation) ou détourner la connexion vers un faux serveur. Le serveur expéditeur ne s’en aperçoit pas et livre en clair.
La solution : une politique contraignante
Avec MTA-STS, vous publiez une politique sous https://mta-sts.<votre-domaine>/.well-known/mta-sts.txt. Elle indique vos serveurs de messagerie et le mode :
- testing – les expéditeurs signalent les problèmes mais continuent de livrer.
- enforce – les expéditeurs ne livrent que de manière chiffrée aux serveurs indiqués disposant d’un certificat valide.
- none – la politique est retirée.
Une entrée TXT _mta-sts avec un id indique aux expéditeurs qu’une politique existe et quand elle a changé. Les expéditeurs conservent la politique pendant max_age.
TLS-RPT : vous savez si cela fonctionne
Avec TLS-RPT (RFC 8460), des fournisseurs comme Google et Microsoft envoient un rapport quotidien : combien de connexions ont été chiffrées et quelles erreurs sont survenues. Vous voyez les problèmes avant de passer à enforce.
Comment igs.ch héberge votre MTA-STS
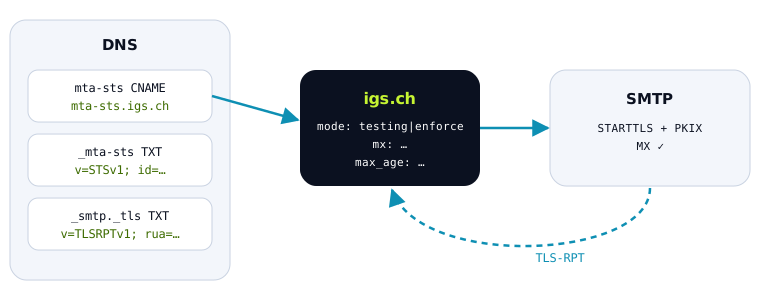
- Créer trois entrées DNS :
mta-stsen CNAME versmta-sts.igs.ch,_mta-stsen TXT avec l’id et_smtp._tlsen TXT pour les rapports. - igs.ch s’occupe : du certificat, de la diffusion de la politique, de la liste de vos serveurs selon les entrées MX (comparée chaque heure) et de l’analyse des rapports TLS-RPT.
- Démarrage en mode testing : si les rapports signés ne montrent aucune erreur pendant 14 jours, igs.ch recommande de passer à enforce.
Exploitation et sécurité
- Les politiques sont des fichiers diffusés sans base de données.
- Une brève panne n’a aucune conséquence sur la livraison : les expéditeurs utilisent la politique enregistrée.
- Un frein d’urgence empêche qu’une erreur modifie de nombreuses politiques à la fois ; un autocontrôle récupère chaque politique toutes les heures.
- Exploité en Suisse par Hunkeler Digital Services.
Questions fréquentes
- Ai-je besoin de MTA-STS si j’ai DMARC ?
- Oui, les deux se complètent : DMARC protège contre les expéditeurs falsifiés de votre domaine, MTA-STS protège les e-mails vers votre domaine pendant le transport.
- Combien coûte le MTA-STS hébergé ?
- Il est inclus dans la formule Projet ; igs.ch évalue aussi les rapports TLS-RPT dans la formule Gratis.
- Des e-mails se perdent-ils si quelque chose ne va pas ?
- En mode testing, jamais. En mode enforce, les expéditeurs ne refusent la livraison que si aucun chemin chiffré vers l’un de vos serveurs n’est possible – c’est pourquoi igs.ch ne bascule qu’après 14 jours sans erreur.
- Où voir ma politique ?
- Sous
https://mta-sts.<votre-domaine>/.well-known/mta-sts.txt.